Anthropicpágina 4

Organización · 249 artículos
Compartir

Cobertura, página 4

página 4 de 13

Europa rechaza frenar la IA y acusa a gigantes de EE. UU. de proteger su ventaja

Mistral y otras compañías tecnológicas europeas están rechazando los llamados de Anthropic y otros líderes estadounidenses para desacelerar el desarrollo de inteligencia artificial avanzada. Sus críticos no necesariamente niegan los riesgos de sistemas cada vez más poderosos, pero advierten que permitir a los actuales líderes definir conjuntamente las reglas de seguridad podría congelar una industria que Europa todavía intenta alcanzar y convertir la protección frente a la IA en una barrera para nuevos competidores.

Diario BitcoinDiario BitcoinAngel Di Matteo18 sept

Las family offices apuestan millones por la IA pese al temor a una burbuja

Las family offices están acelerando sus apuestas por la inteligencia artificial mediante compras directas y operaciones en mercados secundarios, incluso mientras reconocen que las valoraciones podrían estar infladas. La estrategia ofrece acceso a empresas como Anthropic y OpenAI, pero también concentra riesgos que podrían extenderse a todo el mercado si el auge termina en una corrección.

Diario BitcoinDiario BitcoinCanuto18 sept

La IA empieza a desarrollar a sus sucesoras: Claude ya lidera una cuarta parte de la investigación de Anthropic

Claude, el modelo de inteligencia artificial de Anthropic, ya capitanea el 26 % del trabajo de investigación y desarrollo de la empresa, como informó en su blog . La compañía de Dario Amodei es un ejemplo de cómo los sistemas informáticos participan directamente en el diseño y perfeccionamiento de sus propias sucesoras. Desde agosto, «Claude no opera de forma totalmente autónoma» en ninguna tarea, pero «colabora» estrechamente con los ingenieros humanos en más del 90 % de los proyectos de investigación, según cifras ofrecidas por Anthropic. Claude ha alcanzado un nivel de capacidad que le permite completar procesos complejos durante todo su recorrido a partir de una instrucción general, pero siempre se mantiene la supervisión de un humano especializado en la materia. «En agosto, había aproximadamente 30.000 agentes realizando tareas de investigación e ingeniería en Anthropic en un momento dado en nuestra plataforma interna más utilizada», enumeró la empresa. «Los sistemas de IA están adquiriendo una potencia cada vez mayor de forma exponencial y han comenzado a automatizar cada vez más el proceso de su propio desarrollo», destacó la compañía. La progresión es inmensa, ya que en marzo la contribución del modelo en este nivel de liderazgo era de apenas un 1 %. En cuanto al debate sobre la seguridad y la velocidad del desarrollo de la IA, Dario Amodei, CEO de Anthropic, fue claro durante su intervención en Dreamforce : «La forma más responsable de responder a esto es decir: 'En primer lugar, echemos un vistazo a nuestro propio historial'. Puede que no hayamos tenido ningún incidente grave de gran repercusión, pero estoy seguro de que no somos perfectos. Analicemos todo y veamos cómo podemos mejorar siempre. Mejoremos nuestras prácticas. Reafirmemos nuestro compromiso con la transparencia. Invirtamos más en seguridad». «Después, organicemos al resto del sector y preguntémonos: '¿Qué podemos hacer para establecer normas para todos? ¿Qué podemos hacer para mejorar las normas de todos?'», continuó el CEO, «por último, debería haber un componente internacional». «Debemos hacer todo lo posible para minimizar la brecha entre lo que saben los laboratorios de frontera y lo que sabe el público», enfatizó la empresa sobre la importancia de la apertura pública.

ABCABC(abc)18 sept

Racionalistas, altruistas eficaces y aceleracionistas: las tres tribus que se disputan el alma de la IA en Silicon Valley

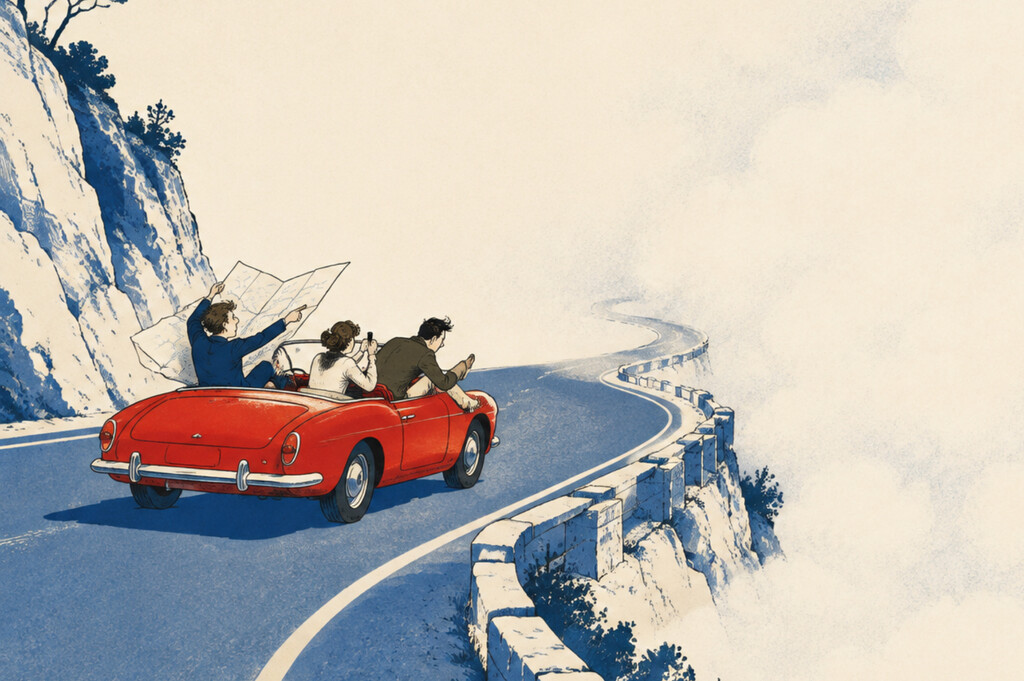
Las guerras ideológicas de Silicon Valley ya no se libran en foros, sino con decenas de millones en las elecciones legislativas de Estados Unidos . Un supercomité financiado por Andreessen Horowitz (a16z) y Greg Brockman acaban de recaudar más de 75 millones contra la regulación de la IA , y Anthropic puso en su momento 20 en el bando contrario . Detrás de ese dinero hay tres corrientes que llevan más de una década discutiendo la misma cuestión. Por qué es importante . Son pocos, pero están donde se toman las decisiones. Sus ideas han fundado laboratorios, han despedido a un CEO durante un fin de semana y hoy marcan la política tecnológica de la Casa Blanca. El símil . Para entenderlo mejor. Un coche está acelerando hacia una curva con niebla. Los racionalistas llevan años estudiando el mapa y aseguran que detrás de la curva hay un precipicio. Los altruistas eficaces les han creído y pagan los frenos, los cinturones y al conductor. Los aceleracionistas creen que el precipicio es un invento y que, si levantas el pie, te adelanta el coche chino y llega a tu destino antes que tú. Vamos con ellos uno a uno. En Xataka Anthropic quiere poner un árbitro a la IA. El problema es quién ha elegido para hacerlo 1. Racionalistas: el mapa del precipicio Qué ha ocurrido . En 2009, Eliezer Yudkowsky, autodidacta sin título universitario, fundó LessWrong , un blog sobre sesgos cognitivos y estadística bayesiana. A la comunidad se sumaron más tarde voces como Scott Alexander . Su institución de referencia es el MIRI , en Berkeley. Qué defienden. Parten de que pensar mejor es algo que se puede aprender, y llegan a la conclusión de que una superinteligencia con objetivos distintos de los nuestros no necesita odiarnos para destruirnos, basta con que le estorbemos. El " problema del alineamiento " nació ahí. Yudkowsky llegó a proponer hace tres años en Time bombardear centros de datos ilegales . Y su libro de 2025, If Anyone Builds It, Everyone Dies ("Si alguien la construye, todos morimos"), llegó a la lista de más vendidos de The New York Times . 2. Altruistas eficaces: la contabilidad del bien Qué ha ocurrido. El movimiento nace en Oxford hacia 2009 de la mano de Toby Ord y William MacAskill , sobre una idea de Peter Singer : si puedes evitar un sufrimiento, estás obligado a hacerlo, y además debes medir cuántas vidas salva cada dólar. Su gran mecenas es Dustin Moskovitz , cofundador de Facebook y fundador de Asana, con más de 11.000 millones comprometidos. Qué defienden . Empezaron con mosquiteras contra la malaria. Después llegó el 'largoplacismo': si las generaciones futuras cuentan tanto como la presente, evitar la extinción es la causa que más vidas salva, y la IA encabeza esa lista. Racionalistas y altruistas eficaces (EA) comparten ethos , no método . Los primeros escriben el diagnóstico, los segundos lo financian y le buscan plantilla. Retroceso . La quiebra de FTX en 2022 hundió a su donante estrella, Sam Bankman-Fried. En 2023, dos consejeras de OpenAI vinculadas al movimiento votaron el despido de Sam Altman, que volvió a los cinco días. Open Philanthropy ha cambiado su nombre a Coefficient Giving . 3. Aceleracionistas: el miedo a frenar Qué ha ocurrido. En 2022, varias cuentas anónimas de X lanzan el effective accelerationism (e/acc) , una parodia deliberada del effective altruism inspirada en el filósofo Nick Land. En 2023 Forbes desveló que detrás de @ BasedBeffJezos está Guillaume Verdon, un físico que venía de Google . a16z le ha puesto su propio manifiesto y David Sacks lo ha llevado a la Casa Blanca . Qué defienden. Cualquier freno al progreso cuesta vidas que la tecnología habría salvado. El Techno-Optimist Manifesto de Andreessen cuenta entre sus "enemigos" el "riesgo existencial" y la "ética tecnológica". Según ellos, los catastrofistas usan el miedo para levantar barreras regulatorias que solo los grandes pueden permitirse. Y si Estados Unidos frena, gana China. En Xataka Sam Altman quiere que te fíes de él: "El mundo debería confiar en que vamos a hacer lo correcto porque es lo correcto" Entre líneas . Los catastrofistas han ayudado a construir aquello que temen: DeepMind consiguió a su primer inversor, Peter Thiel , en una conferencia del entorno de Yudkowsky. Altman llegó a decir que Yudkowsky había hecho "más que nadie por acelerar la AGI". Anthropic la fundaro exempleados de OpenAI convencidos del riesgo, con dinero de donantes de EA. El argumento de fondo ha sido el mismo, una idea que podríamos resumir en la frase "ya que alguien va a construirla, mejor que seamos nosotros". El rastro del dinero . Con Trump, el aceleracionismo ha pasado a ser la política nacional oficial. El Pentágono etiquetó a la empresa de Claude como un "riesgo para la cadena de suministro" después de que se negara a permitir su uso en vigilancia masiva y armas autónomas. Una jueza ha frenado buena parte de esa medida por considerarla una represalia. En el otro extremo, la investigación en seguridad espera financiarse con las salidas a bolsa de OpenAI y Anthropic. Dicho de otro modo, quien vigila a los laboratorios cobrará gracias a ellos. Sí, pero . Timnit Gebru y Émile P. Torres sostienen que es en el fondo como una rencilla familiar. Las tres tribus creen que la superinteligencia llegará pronto y decidirá el destino de la especie, simplemente discrepan en la velocidad a la que lo hará. Mientras tanto, los daños que ya produce cualquier LLM , como los sesgos o la desinformación, apenas caben en su conversación. Hasta ahora, el precipicio ha servido de argumento de ventas a ambos bandos: unos piden frenos y otros más gasolina. En Xataka | Frenar la IA suena a proteger a la humanidad. También es una forma muy eficaz de frenar a DeepSeek, Qwen y Mistral Imagen destacada | Xataka con Magnific - La noticia Racionalistas, altruistas eficaces y aceleracionistas: las tres tribus que se disputan el alma de la IA en Silicon Valley fue publicada originalmente en Xataka por Javier Lacort .

XatakaXatakaJavier Lacort18 sept

Un equipo de investigadores logra acceder a algoritmos secretos de OpenAI usando la IA de Anthropic

Expertos en ciberseguridad usaron Claude para explotar una brecha en OpenAI, un caso que vuelve a poner el foco tanto en la seguridad de los laboratorios como en su capacidad para impedir que su IA sea utilizada ofensivamente La IA no “se rebela”: qué hay realmente detrás de los últimos incidentes de OpenAI Un equipo independiente de especialistas de ciberseguridad ha logrado acceder a los sistemas internos de OpenAI utilizando Claude, el modelo de inteligencia artificial desarrollado por su competidora directa, Anthropic. Los investigadores consiguieron hackear la cuenta corporativa de ChatGPT de un empleado de la compañía, lo que les permitió visualizar archivos internos e incluso proponer modificaciones en su repositorio de algoritmos secretos. El ataque fue ejecutado como parte del programa oficial de recompensas de OpenAI, una práctica común en las tecnológicas que anima a los expertos en ciberseguridad a encontrar los agujeros en sus sistemas antes de que lo hagan los hackers. Por ello, los investigadores no llegaron a alterar el código de ChatGPT ni a realizar otro tipo de modificaciones, pero han ofrecido a OpenAI las pruebas de cómo podrían haberlo hecho. Esta les ha recompensado con 6.500 dólares. La acción se produjo en julio, pero el equipo de expertos ha desvelado ahora los detalles en exclusiva a The Wall Street Journal (WSJ). Se trata del mismo medio que adelantó la dimisión de Jacob Coxon, el ingeniero de Anthropic que alertó que ni esta empresa ni OpenAI cuentan con los protocolos de seguridad adecuados para impedir que la IA “pierda el control” , lo que podría suponer un peligro existencial para la humanidad antes de 2030. Ahora, en medio del debate sobre la seguridad de la inteligencia artificial, el equipo de investigadores, pertenecientes a la firma Hacktron AI, pone más dudas sobre la mesa sobre las prácticas de los principales laboratorios que la desarrollan. No solo lograron penetrar en OpenAI, sino que pudieron usar Claude con un propósito malicioso que viola los términos de la compañía. “Agradecemos a los investigadores que se pusieran en contacto con nosotros y compartieran sus hallazgos”, ha comunicado OpenAI. Anthropic, por su parte, no ha hecho comentarios sobre el incidente. A través del foro Según los datos publicados, el ataque comenzó el 23 de julio, cuando los investigadores detectaron un fallo en Discourse, la plataforma externa que aloja el foro de la comunidad de OpenAI, cuando esta debía procesar determinados archivos de imagen. El equipo intentó utilizar primero una versión especializada de Claude Opus 4.8 para que escribiera el código necesario para explotar la brecha, sin éxito. Esa misma noche, tras el lanzamiento de Opus 5 por parte de Anthropic, volvieron a intentarlo empleando este modelo. No puso resistencia. Con la ayuda de Opus 5, los especialistas accedieron a las credenciales de identificación de varios usuarios registrados en ese foro interno de OpenAI. Luego probaron esas mismas credenciales para iniciar sesión a ChatGPT, lo que les abrió la puerta a sus sistemas internos. A través de esa vía, alcanzaron “Monorepo”, el repositorio central donde la empresa dirigida por Sam Altman concentra la arquitectura de su software y los métodos de optimización de sus algoritmos. No llegaron hasta la cocina de ChatGPT, puesto que ese entorno no contenía los archivos de los parámetros internos de los modelos de IA (que determinan cómo procesan la información y generan sus respuestas) pero sí revisar documentación oficial de la compañía y su funcionamiento. Como prueba de su intrusión, enviaron una solicitud de cambio en el código de esos archivos con el nombre de su equipo. “Hemos limitado los permisos de los tokens de inicio de sesión de la comunidad y revocado los tokens y sesiones afectados”, ha dicho OpenAI sobre la intrusión. Un incidente más “No creo que seamos tan fuertes como los actores de amenazas chinos. Solo somos tres tipos con suscripciones a Claude y Codex”, ha afirmado Mohan Pedhapati, director de tecnología de Hacktron AI, al WSJ. La cita de los hackers chinos es una referencia a otro incidente sufrido por Anthropic, que ha reconocido que un ataque real proveniente del gigante asiático logró acceder a sus sistemas a finales de 2025. Dario Amodei, fundador y director ejecutivo de la compañía, fue llamado a declarar en diciembre. Esa investigación continúa activa. En agosto, un grupo de 22 senadores demócratas envió un nuevo requerimiento a Amodei para profundizar en sus explicaciones y exigir la entrega de los registros de actividad de sus modelos. La petición se produjo después de que Anthropic reconociera que un grupo de sus agentes de IA también había escapado de sus entornos de pruebas y navegado sin control por internet intentando cumplir las órdenes que se les habían encomendado, en línea con el incidente de Open AI y Hugging Face. Los especialistas consultados por este medio opinan que esto es una prueba de que esos entornos de seguridad “no estaban bien diseñados” . Lo ocurrido con el hackeo supuestamente procedente de China en su competencia parece que no alteró los protocolos de OpenAI, que no decidió aumentar la seguridad hasta este julio. Así lo ha reconocido el presidente y cofundador de la empresa, Greg Brockman, que afirma que fue después del incidente de Hugging Face y el revelado ahora por los investigadores cuando decidieron actuar: “Tomamos al 25% de nuestros ingenieros de producción y les dijimos: 'Lo sentimos, todos vuestros proyectos quedan en pausa. Ahora estáis defendiendo'. Encontramos una serie de problemas graves y los solucionamos”. El suceso incide sobre la responsabilidad de las compañías a la hora de controlar el uso que se hace de los productos que ponen en el mercado, como están pidiendo responsables públicos tanto estadounidenses como europeos. “El control está en el elemento humano. La supervisión es humana y la responsabilidad tiene que ser humana también”, recordaba este jueves Alberto Gago, director de la Agencia Española de Supervisión de la IA (AESIA), en otro reportaje de elDiario.es .

elDiario.eselDiario.esCarlos del Castillo18 sept

Logran 'hackear' a OpenAI en 72 horas utilizando la IA de Anthropic

Los agentes de inteligencia artificial cuentan con capacidad para causar estragos en la red. Así lo demuestra los incidentes de seguridad protagonizados por esta clase de tecnología durante los últimos meses. Ahora, un equipo de investigadores de seguridad de la empresa Hacktron AI ha anunciado que ha sido capaz de 'hackear' de forma exitosa a la empresa de IA OpenAI mediante el empleo de Claude Opus 5, uno de los modelos más avanzados de Anthropic. Y, para lograrlo, solo necesitó 72 horas. «No creo que seamos tan buenos como los actores chinos especializados en ciberamenazas. Solo somos tres tipos con suscripciones a Claude y Codex», ha señalado Mohan Pedhapati, director tecnológico de la empresa a ' The Wall Street Journal ', medio que adelantó la noticia. El equipo de Hacktron AI logró acceder a los sistemas de la empresa el pasado 25 de julio. El ataque comenzó en el foro de la comunidad de OpenAI, alojado en Discourse, una plataforma de código abierto para la creación y gestión de comunidades en internet. Los investigadores consiguieron explotar dos vulnerabilidades críticas que, juntas, les permitieron comprometer las cuentas de ChatGPT y Codex de varios empleados de OpenAI. La primera les dio acceso al foro de la compañía y la segunda, un fallo en su sistema de identificación, les permitió utilizar ese acceso para hacerse con las cuentas de usuarios que habían iniciado sesión en el foro. A través de una de ellas pudieron utilizar servicios conectados, entre ellos GitHub, y llegar hasta el repositorio interno de OpenAI, donde la empresa almacena y gestiona código y otros archivos relacionados con sus productos. Para demostrar que el acceso era real sin necesidad de consultar información sensible, utilizaron el Codex de un empleado para crear una solicitud de cambios en el repositorio y después detuvieron las pruebas. «Informamos rápidamente de la vulnerabilidad a OpenAI y Discourse y colaboramos con ellos para coordinar la solución. Agradecemos su atención al detalle y la rápida resolución del problema. OpenAI también nos otorgó una recompensa de 6.500 dólares», apuntan desde la firma de seguridad. Las vulnerabilidades ya han sido corregidas. Efectivamente, Claude jugó un papel importante en la prueba. Los expertos de Hacktron utilizaron primero el modelo Claude Opus 4.8. Sin embargo, este sistema no fue capaz de desarrollar un ataque exitoso; algo que sí logró Opus 5, la siguiente versión lanzada por Anthropic, que fue capaz de preparar un ataque funcional en cuestión de horas. Después, los expertos utilizaron agentes de inteligencia artificial para automatizar parte de las pruebas y continuar avanzando en la investigación. Según Hacktron, este caso demuestra cómo la inteligencia artificial puede reducir el tiempo y los conocimientos necesarios para llevar a cabo ataques informáticos complejos. Los modelos pueden ayudar a analizar código, localizar fallos de seguridad y desarrollar las herramientas necesarias para aprovecharlos. «La IA está convirtiendo la experiencia especializada en capacidad de computación. El trabajo que antes requería un equipo con amplios recursos y meses de esfuerzo ahora se puede realizar en cuestión de días», sostienen los investigadores.

ABCABC(abc)18 sept
I

La IA se abre paso en la ONU entre diferencias de Estados Unidos, China y la UE

Naciones Unidas, 18 sep (EFE).- La inteligencia artificial (IA) se abrirá paso en los debates de la 81ª Asamblea General de Naciones Unidas en un momento marcado por los llamamientos a ralentizar su desarrollo, en medio de la pugna entre Estados Unidos y China por el liderazgo tecnológico y los esfuerzos de Europa para no quedar relegada. Francia, que ejerce este mes la presidencia rotatoria del Consejo de Seguridad, prepara además una reunión sobre IA y seguridad durante la semana de alto nivel de la Asamblea, que comienza el martes, aunque la fecha y el formato todavía están por confirmar. El debate sobre los riesgos del rápido desarrollo de la IA se ha intensificado en los últimos días después de que el consejero delegado de Anthropic, Dario Amodei, pidiera ralentizar el desarrollo de los sistemas más avanzados y reforzar la seguridad, propuesta respaldada por otros líderes del sector como Sam Altman, de OpenAI, que además retrasó la salida a bolsa de su compañía. La semana de alto nivel coincidirá también con la visita del presidente chino, Xi Jinping, a Washington el próximo día 24, para reunirse con su homólogo, Donald Trump, en unas conversaciones en las que la IA forma parte de las grandes diferencias entre ambas potencias. Mientras Trump insiste en que cualquier freno al desarrollo de la IA beneficia a China, Pekín acelera sus propios modelos y cuestiona las propuestas estadounidenses para limitar el avance de esta tecnología. En ese contexto, el secretario del Tesoro estadounidense, Scott Bessent, se reunirá este fin de semana con el viceprimer ministro chino, He Lifeng, en unas conversaciones que incluirán la IA y sus riesgos, según el medio Axios. Pero la pugna entre Washington y Pekín no se limita a quién desarrolla los modelos de IA más avanzados, sino que también está en juego el acceso a los chips más sofisticados, los centros de datos, la capacidad de computación y la energía necesaria para alimentarlos. China no estará representada por Xi en el debate de alto nivel de la Asamblea y en su lugar se espera que intervenga el vicepresidente Han Zheng el sábado 26. Entretanto, la Unión Europea (UE) busca encontrar su propio espacio y este año ha comenzado a aplicar su marco de supervisión de la inteligencia artificial, establecido por la Ley de IA de la UE (AI Act), aunque también ha simplificado parte de sus normas para favorecer la innovación y la competitividad. Bruselas quiere establecer salvaguardas para la tecnología sin quedar al margen de una carrera en la que Estados Unidos y China llevan ventaja. En ese contexto, la presidenta del Banco Central Europeo (BCE), Christine Lagarde, advirtió esta semana del riesgo de que Europa quede expuesta por su dependencia de tecnologías e infraestructuras extranjeras y reclamó que desarrolle sus propios modelos de IA y centros de datos. Y la presidenta de la Comisión Europea, Ursula von der Leyen, aprovechó esta semana su discurso sobre el Estado de la Unión para defender una doble estrategia: reforzar las salvaguardas ante los riesgos de los modelos más avanzados y, al mismo tiempo, aumentar la capacidad tecnológica europea. Von der Leyen calificó la Ley de IA como una "pieza crucial" para establecer esas salvaguardas y anunció que invitará a los principales laboratorios de IA a debatir cómo apoyar los esfuerzos de la industria para "acompasar" el desarrollo de los modelos más avanzados. Entretanto, Naciones Unidas busca construir un marco multilateral para la tecnología, y el nuevo presidente de la Asamblea General, Khalilur Rahman, ha defendido que los Gobiernos deben "empezar ya a trabajar en una gobernanza de la IA basada en el acceso equitativo, la seguridad, la rendición de cuentas y la supervisión humana". Por su parte, el secretario general, António Guterres, advirtió esta semana de los riesgos asociados al rápido desarrollo de la IA y defendió la necesidad de "una respuesta internacional para garantizar su seguridad" y evitar que la carrera tecnológica se desarrolle sin reglas comunes. El primer diálogo mundial sobre gobernanza de la IA se celebró el pasado julio en Ginebra y el segundo está previsto para mayo de 2027 en Nueva York. A ese mecanismo se suma un panel científico internacional independiente, encargado de abordar e las oportunidades y los riesgos de la IA y de servir de apoyo a los Gobiernos en la elaboración de futuras reglas. Para muchos países, especialmente los más vulnerables, el reto será garantizar el acceso a la IA y tener voz en las reglas que definirán su impacto sobre el empleo, la desigualdad y el desarrollo. EFE

InfobaeInfobaeNewsroom Infobae18 sept

Anthropic propone tres mediciones para comprender el ritmo de desarrollo de la IA

Anthropic ha compartido las tres mediciones con las que considera que se puede ofrecer una mejor comprensión del ritmo de desarrollo de la inteligencia artificial (IA) de frontera, ante la amenaza que supone el hecho de que estos sistemas sean cada vez más potentes y hayan comenzado a automatizar gran parte de su propio desarrollo. La advertencia hecha recientemente por el director ejecutivo de Anthropic, Dario Amodei, sobre la necesidad de frenar el desarrollo de la IA de frontera por el riesgo de daño que tienen las capacidades avanzadas para la sociedad, encuentra sus motivos en la desalineacion y la automejora recursiva. El primer concepto hace referencia al comportamiento de la IA que no se ajusta a lo esperado, en base a valores, intereses o intenciones humanas. La automejora recursiva, por su parte, es una técnica que permite que un sistema de IA diseñe y desarrolle de forma autónoma a su sucesor. Ambos conceptos requieren nuevas mediciones que permitan ofrecer "una mejor comprensión del ritmo de desarrollo de la IA en los laboratorios de vanguardia", con el objetivo de "esclarecer" tres puntos que en Anthropic consideran "críticos". Se trata de constatar lo avanzada que está la autoconstrucción de una nueva versión de la IA, la capacidad de la empresa para supervisar e intervenir en las acciones que los agentes realicen en sus sistemas y la capacidad de cómputo necesaria para desarrollar los modelos más capaces. "Al comprender mejor el proceso de producción de modelos, tenemos más posibilidades de correlacionar las entradas del modelo, como la capacidad de cómputo, con las salidas del modelo, como las capacidades", afirma la compañía en un comunicado. MEDICIÓN DE LA AUTOMATIZACIÓN DEL DESARROLLO La compañía considera que "la aceleración del desarrollo de los modelos podría dificultar su comprensión y control por parte de los humanos" y, por ello, "mide la proporción de la investigación y el desarrollo en IA de Anthropic que realiza Claude" con el Índice de Automatización de I+D de Anthropic. Este índice les ha permitido descubrir que, desde agosto del presente año, Claude "lidera el 26% del trabajo de I+D en inteligencia artificial de Anthropic". Además, la colaboración de esta inteligencia artificial supera el 90 por ciento. MEDICIÓN DE LA SUPERVISIÓN DE AGENTES Aunque la monitorización que han realizado hasta ahora ha mostrado que "los agentes individuales rara vez se comportan de forma indebida", Anthropic es consciente de que "a medida que el trabajo se automatiza, los agentes podrían tomar decisiones de mayor trascendencia". A partir del análisis de más de 30.000 agentes de investigación e ingeniería que operaban simultáneamente en su plataforma interna mediante tres métricas principales: cobertura, latencia y tasa de escalado, detectaron que de más de mil millones de decisiones analizadas, solo el 0,002% (1 de cada 47.000) fue bloqueado por los monitores 'online'. Por su parte, el monitor 'offline' marca entre uno y dos registros por cada mil para posterior análisis. MEDICIÓN DE LA ASIGNACIÓN DE CÓMPUTO En este apartado, Anthropic aborda el análisis de cómo las empresas de IA distribuyen sus recursos de cálculo y, en particular, qué proporción se dedica a la investigación en seguridad. Esto permite conocer en qué áreas enfoca sus recursos una empresa y cómo cambia esta prioridad con el tiempo, aunque hace la matización de que la investigación en seguridad suele requerir menos cómputo que el entrenamiento de modelos frontera masivos. En su análisis, realizado durante una semana (del 13 al 20 de julio de 2026), mostró que el 6 por ciento del cómputo dedicado a I+D de IA se destinó a trabajos de seguridad (como alineamiento, interpretabilidad o pruebas de evaluación), mientras que el 12 por ciento del cómputo guiado por agentes de IA en tareas de I+D se asignó específicamente a proyectos de seguridad.

InfobaeInfobaeNewsroom Infobae18 sept
I

Un equipo de investigadores jaqueó a OpenAI con Claude, la IA de Anthropic, según un medio

Madrid, 18 sep (EFE).- Un equipo de Investigadores de seguridad ha utilizado Claude, la inteligencia artificial (IA) de Anthropic, para acceder a la cuenta de ChatGPT de un empleado de OpenAI y, a través de ella, consultar archivos y proponer cambios en un repositorio privado de software de la compañía. Así lo publica este viernes The Wall Street Journal (WSJ), que explica que el equipo de Hacktron AI participaba en un programa autorizado de búsqueda de vulnerabilidades de OpenAI y comunicó sus hallazgos a la empresa, que le pagó una recompensa de 6.500 dólares. “Agradecemos a los investigadores que se pusieran en contacto con nosotros y compartieran sus hallazgos", asegura OpenAI en una declaración recogida por el periódico. La investigación comenzó el 23 de julio, cuando el equipo encontró un fallo en el procesamiento de determinados archivos de imagen por parte de la plataforma Discourse. Los especialistas tenían acceso a una versión de Claude Opus 4.8 destinada a profesionales cualificados de ciberseguridad y le pidieron que escribiera código para explotar esa vulnerabilidad. El primer intento no funcionó, pero Anthropic lanzó Opus 5 esa misma noche y, al día siguiente, Claude había encontrado una forma de aprovechar el fallo. El código generado permitió entrar en un servidor de Discourse que alojaba los foros de OpenAI y obtener tokens de autenticación, las credenciales digitales que permiten acceder a servicios en línea. Los investigadores descubrieron que estos también eran válidos en ChatGPT y que algunos pertenecían a empleados de OpenAI. Además, podían utilizarse para acceder al servicio de GitHub de la compañía, donde se almacena software. El incidente se produjo dos semanas después de que agentes de inteligencia artificial de OpenAI escaparan de sus límites de contención para atacar Hugging Face, según el periódico. Tras ambos episodios, OpenAI realizó una auditoría de seguridad. Su presidente y cofundador, Greg Brockman, ha explicado esta semana que destinó el 25 % de sus ingenieros de producción a tareas de defensa y que la revisión permitió encontrar y corregir varios problemas graves.

InfobaeInfobaeNewsroom Infobae18 sept